“Wir brauchen KI-Governance-Richtlinien.” Dieser Satz fällt in jedem zweiten CIO-Meeting. Doch was folgt, ist oft ein umfangreiches Dokument, das im Alltag wenig hilft. Dabei ist KI-Governance kein akademisches Thema – es ist die Grundlage dafür, dass KI-Systeme überhaupt produktiv eingesetzt werden können.
Woran KI-Policies in der Praxis scheitern können
Policies für das Audit statt für den Alltag
Viele KI-Policies entstehen vor allem für Audits und regulatorische Anforderungen. Das Ergebnis: Dokumente, die formal korrekt sind, im Alltag aber wenig helfen. “KI-Systeme müssen fair, transparent und nachvollziehbar sein” – richtig, aber was bedeutet das konkret für den Entwickler, der ein Modell trainiert?
Die Vollständigkeitsfalle
Der Versuch, alle denkbaren KI-Szenarien abzudecken, führt zu unlesbaren Mammut-Dokumenten. Statt klarer Handlungsanweisungen entstehen juristische Texte, die mehr verwirren als helfen.
Fehlende Praxistauglichkeit
Policies, die ohne die Praxis entstehen, übersehen leicht, wie KI-Entwicklung abläuft. “Alle Modelle müssen explainbar sein” klingt gut, aber was ist mit Deep Learning Modellen, die naturgemäß schwer interpretierbar sind?
Was KI-Governance wirklich leisten muss
Vertrauen schaffen
Wie wir in unserem zweiten Artikel gezeigt haben, ist Vertrauen der limitierende Faktor für KI-Adoption. Governance-Policies müssen konkret adressieren:
-
Wie werden KI-Entscheidungen nachvollziehbar?
-
Wer ist wofür verantwortlich?
-
Was passiert, wenn etwas schiefgeht?
Risiken minimieren
KI-Systeme bringen neue Risikokategorien mit sich:
-
Bias und Diskriminierung: Unfaire Behandlung bestimmter Gruppen
-
Model Drift: Schleichende Verschlechterung der Performance
-
Adversarial Attacks: Gezielte Manipulation von KI-Systemen
-
Privacy Violations: Ungewollte Preisgabe sensibler Informationen
Compliance ermöglichen
Regulierte Branchen müssen KI-Entscheidungen dokumentieren und rechtfertigen können. Policies müssen praktikable Wege aufzeigen, wie das geht.
Die fünf essentiellen Policy-Bereiche
1. Datenklassifizierung und -verwendung
Was muss geregelt werden:
-
Welche Daten dürfen für KI-Training verwendet werden?
-
Wie werden sensible Daten geschützt?
-
Wann ist Anonymisierung erforderlich?
Praktisches Beispiel:
Kategorie A (Öffentlich): Frei verwendbar für alle KI-Anwendungen
Kategorie B (Intern): Verwendung nach Genehmigung durch Datenverantwortlichen
Kategorie C (Vertraulich): Nur für spezifische, genehmigte Projekte
Kategorie D (Geheim): Keine KI-Verwendung ohne Vorstandsgenehmigung
2. Modell-Entwicklung und -Validierung
Was muss geregelt werden:
-
Welche Qualitätsstandards gelten für Trainingsdaten?
-
Wie wird Bias getestet und verhindert?
-
Welche Dokumentation ist erforderlich?
Praktisches Beispiel:
-
Mindestens 1000 Datenpunkte pro Kategorie
-
Bias-Testing mit standardisierten Testdatensätzen
-
Modell-Karte mit Anwendungsbereich und Limitationen
3. Deployment und Monitoring
Was muss geregelt werden:
-
Wer darf Modelle in Produktion bringen?
-
Wie wird Performance überwacht?
-
Wann muss ein Modell zurückgezogen werden?
Praktisches Beispiel:
-
Staging-Phase mit mindestens 30 Tagen Testbetrieb
-
Automatische Alerts bei Accuracy-Abfall > 5%
-
Rollback-Prozedur innerhalb von 2 Stunden
4. Verantwortlichkeiten und Rollen
Was muss geregelt werden:
-
Wer ist für KI-Entscheidungen verantwortlich?
-
Welche Rollen gibt es im KI-Lifecycle?
-
Wie funktioniert Eskalation bei Problemen?
Praktisches Beispiel:
-
Data Owner: Verantwortlich für Datenqualität und -freigabe
-
Model Owner: Verantwortlich für Modell-Performance und -Updates
-
Business Owner: Verantwortlich für Geschäftsergebnisse und Compliance
5. Incident Response und Audit
Was muss geregelt werden:
-
Wie werden KI-Incidents behandelt?
-
Welche Dokumentation ist für Audits erforderlich?
-
Wie wird kontinuierliche Verbesserung sichergestellt?
Praktisches Beispiel:
-
Incident-Kategorien: Bias-Detection, Performance-Degradation, Security-Breach
-
Audit-Trail: Alle Modell-Entscheidungen für 7 Jahre nachvollziehbar
-
Quartalsweise Review aller produktiven Modelle
Branchenspezifische Anforderungen
Finanzdienstleistungen
Zusätzliche Anforderungen:
-
MaRisk-konforme Modellvalidierung
-
Stress-Testing von KI-Modellen
-
Explainability für Kreditentscheidungen
Praktische Umsetzung:
-
Unabhängige Validierung durch Risikomanagement
-
Dokumentation aller Modell-Annahmen
-
Human-Override für kritische Entscheidungen
Gesundheitswesen
Zusätzliche Anforderungen:
-
Medizinprodukte-Verordnung (MDR) Compliance
-
Patientensicherheit und Haftung
-
Klinische Validierung
Praktische Umsetzung:
-
CE-Kennzeichnung für diagnostische KI
-
Ärztliche Supervision bei KI-Diagnosen
-
Kontinuierliche klinische Überwachung
Öffentlicher Sektor
Zusätzliche Anforderungen:
-
Transparenz und Bürgerbeteiligung
-
Gleichbehandlung und Diskriminierungsschutz
-
Demokratische Kontrolle
Praktische Umsetzung:
-
Öffentliche Konsultation bei kritischen KI-Systemen
-
Algorithmus-Register für Transparenz
-
Ombudsstelle für KI-Beschwerden
Praktische Implementierung
Start mit einem Minimum Viable Policy (MVP)
Ein kurzer Einstieg trägt weiter als ein 100-Seiten-Dokument, zum Beispiel:
-
5 Seiten Kernregeln
-
3 konkrete Use Cases
-
1 Pilotprojekt zur Erprobung
Policy-as-Code
Machen Sie Policies maschinenlesbar:
data_classification:
public:
ai_usage: unrestricted
confidential:
ai_usage: approval_required
approver: data_protection_officer
Kontinuierliche Verbesserung
Policies sind keine statischen Dokumente:
-
Quartalsweise Review basierend auf Erfahrungen
-
Feedback-Loops von Entwicklern und Nutzern
-
Anpassung an neue Technologien und Regulierung
Die häufigsten Fallstricke
Zu restriktiv
Policies, die jede KI-Innovation verhindern, werden umgangen oder ignoriert. Balance zwischen Kontrolle und Innovation ist entscheidend.
Zu vage
“KI soll ethisch sein” lässt offen, was konkret zu tun ist. Konkrete, messbare Kriterien sind nötig.
Zu statisch
KI-Technologie entwickelt sich schnell. Policies müssen mitwachsen können.
Was sich bewährt
Pragmatische Herangehensweise
-
Starten Sie mit kritischen Anwendungen
-
Lernen Sie aus Pilotprojekten
-
Erweitern Sie schrittweise
Einbeziehung aller Stakeholder
-
Entwickler für technische Machbarkeit
-
Fachbereiche für Business-Relevanz
-
Legal/Compliance für regulatorische Anforderungen
-
IT-Security für Risikobewertung
Automatisierung wo möglich
-
Policy-Checks in CI/CD-Pipelines
-
Automatisches Monitoring von Compliance-Metriken
-
Self-Service-Tools für Standard-Szenarien
Die strategische Dimension
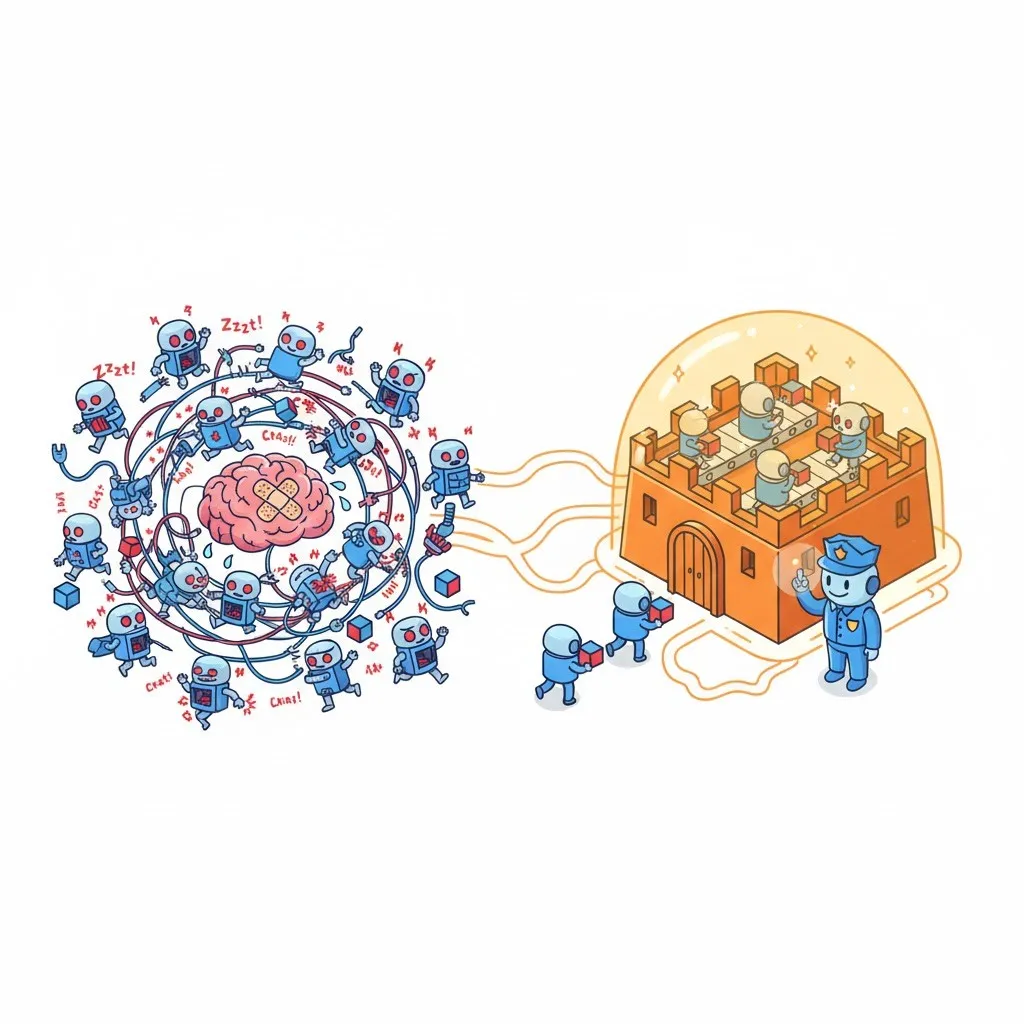
KI-Governance ist nicht nur Risikomanagement – es ist ein Enabler für KI-Adoption. Gute Policies schaffen Vertrauen, reduzieren Unsicherheit und ermöglichen es Organisationen, KI-Systeme selbstbewusst in kritischen Bereichen einzusetzen.
Schlechte Governance verhindert KI-Innovation. Gute Governance ermöglicht sie.
Gute KI-Governance hilft im Alltag, statt im Weg zu stehen. Entscheidend sind Policies, die in der Praxis funktionieren.
*Dies ist der fünfte Teil unserer Serie über KI-Integration jenseits von Pilotprojekten. Nächste Woche: Warum die KI-Features Ihrer bestehenden Software nicht ausreichen und wann Sie eigenständige Lösungen brauchen.